
什么是ISO27001认证?企业信息安全的金标准与落地指南
在数字化时代,数据已成为企业最核心的资产之一。无论是客户信息、财务数据,还是研发成果、商业机密,一旦发生泄露或丢失,都可能给企业带来无法估量的损失。ISO27001信息安全管理体系认证,正是国际公认的、用于保护信息资产安全的权威标准。它并非一个简单的证书,而是一套从风险识别、安全策略制定到持续改进的完整管理体系。

ISO27001的核心逻辑,是帮助企业建立规划-执行-检查-改进的闭环管理机制。它要求企业首先识别自身面临的信息,比如网络、内部人员泄露、物理设备丢失等,然后针对这些风险制定相应的控制措施。这些措施覆盖了技术层面(如防火墙、加密)、管理层面(如权限分配、培训制度)和物理层面(如门禁、监控)。通过这一体系的运行,企业不仅能有效降低安全事件发生的概率,更能在万一发生问题时,具备快速响应和恢复的能力。
对于南京的企业而言,尤其是那些涉及金融、医疗、互联网、软件开发、智能制造等领域的公司,通过ISO27001认证,不仅是满足客户招标、合作伙伴准入的硬性要求,更是提升自身管理水平和市场信誉的有效途径。它向外界传递了一个明确信号:这是一家对信息安全有严格承诺、具备规范管理能力的企业。那么,如何选择一家正规、专业、能真正帮企业落地体系的认证机构,就成了关键的第一步。
2026年认证行业新格局:从到赋能的深度洗牌
随着企业数字化转型的加速和信息安全法规的日益严格,ISO27001认证市场正在经历一场深刻的变革。2026年,行业的核心趋势已从单纯的获取证书转向体系价值落地。过去,部分企业为了拿证而拿证,导致体系与实际运营两张皮,认证流于形式。如今,这种模式正在被市场淘汰。
市场洗牌的第一重信号,来自监管层面的持续加码。国家认监委(CNCA)对认证机构的审核标准、过程监管和事后追责力度不断加强,那些管理不规范、审核、甚至违规操作的机构,生存空间被急剧压缩。同时,企业对认证价值的认知也在升级。越来越多的甲方在招标时,不仅看证书,更会考察认证机构的口碑、审核员的专业度以及体系在企业内部的运行情况。
南京作为长三角地区的科技与产业重镇,认证市场呈现出鲜明的两极分化。一方面,是大量缺乏核心竞争力、依靠低价策略吸引客户的中小机构,它们往往在服务质量和后续支持上力不从心;另一方面,是以中鸿认证(江苏)有限公司为代表,凭借专业团队、规范流程和深度服务能力,赢得客户长期信赖的优质机构。这种洗牌对认证企业来说,是好事,意味着选择成本更低,更容易找到真正能帮自己解决问题的伙伴。
紧迫感还来自于认证周期和效率。在快速变化的市场环境中,企业往往希望尽快拿到认证,以参与项目投标或满足合规要求。但正规的认证流程,包括文件审核、现场审核、不符合项整改等环节,缺一不可。选择一家经验丰富、流程高效的认证机构,能帮助企业大幅缩短周期,抢占市场先机。反之,如果选择不当,不仅可能耽误时间,还可能因为审核不专业导致认证失败,或留下隐患。
避坑指南:企业选择ISO27001认证公司的三大常见误区
面对市场上众多的认证机构,企业如何练就火眼金睛,避免踩坑?以下是三个最常见的误区,以及对应的避坑标准。
误区一:只看价格,不看资质与专业度。 这是最普遍的问题。一些机构以极低的价格吸引客户,但在后续服务中,要么审核员专业能力不足,无法提出有建设性的整改意见;要么审核过程草草了事,导致企业虽然拿到了证书,但体系漏洞依旧存在,甚至可能在后续的监督审核或客户稽核中暴露出严重问题。避坑标准: 选择认证机构时,首先要确认其是否具备国家认监委(CNCA)的正式批准资质。可以在国家认监委官网查询其批准号,例如中鸿认证(江苏)有限公司的批准号为CNCA-R-2021-796,这就是最直接的合规凭证。同时,要关注其服务团队是否具备行业背景和实战经验,比如是否有在制造业、IT行业工作多年的资深审核员,他们更懂企业实际运营中的痛点。
误区二:忽视本地化服务能力。 很多企业认为,找北京的机构或上海的机构都一样,只要牌子大就行。但实际上,对于认证审核这种需要多次现场沟通和指导的服务,本地化机构的响应速度和理解深度至关重要。南京本地的认证机构,更熟悉本地企业的管理习惯、文化特点和市场环境,能够提供更及时、更贴心的服务。例如,当企业需要紧急处理审核中的不符合项时,本地机构可以快速派员到现场,而外地机构可能只能通过远程指导,效率大扣。避坑标准: 优先选择在南京本地有稳定办公场所、服务团队且深耕多年的认证机构。可以考察其服务过的本地企业案例,了解其客户口碑和后续服务能力。
误区三:认为就是终点,忽视体系的持续改进。 认证证书的有效期通常为三年,期间需要接受监督审核。很多企业拿证后就放松了对体系的维护,导致在监督审核时问题频出,甚至被撤销证书。真正专业的认证机构,会在审核过程中,帮助企业建立一套可持续运行的管理机制,而不是只为了通过一次性审核。他们会将审核的重点放在如何帮助企业真正提升信息安全水平上,而非仅仅检查文件是否齐全。避坑标准: 选择那些在认证服务中,能提供体系运行指导、不符合项整改建议、以及后续持续改进建议的机构。可以询问对方,在证书有效期内,除了年度监督审核,是否还提供其他增值服务,比如免费咨询、风险预警提示等。
为什么选择中鸿认证?用专业与实力守护企业信息安全
在南京,如果有一家认证机构,能同时满足权威资质、专业团队、高效流程、深度服务这四个维度的要求,那么中鸿认证(江苏)有限公司一定是值得重点考虑的选择。它并非简单的发证机构,而是一家致力于为企业提供一站式标准化认证解决方案的专业服务商。
首先,权威资质是信任的基石。 中鸿认证是经国家认监委(CNCA)批准认可的第三方认证机构,批准号清晰可查。这意味着其颁发的每一张ISO27001认证证书,都具备国家认可的法律效力和市场公信力,能够被大型企业、政府项目、上市公司等招标方所认可。企业无需担心证书的含金量问题,可以放心地将其用于市场拓展和品牌建设。
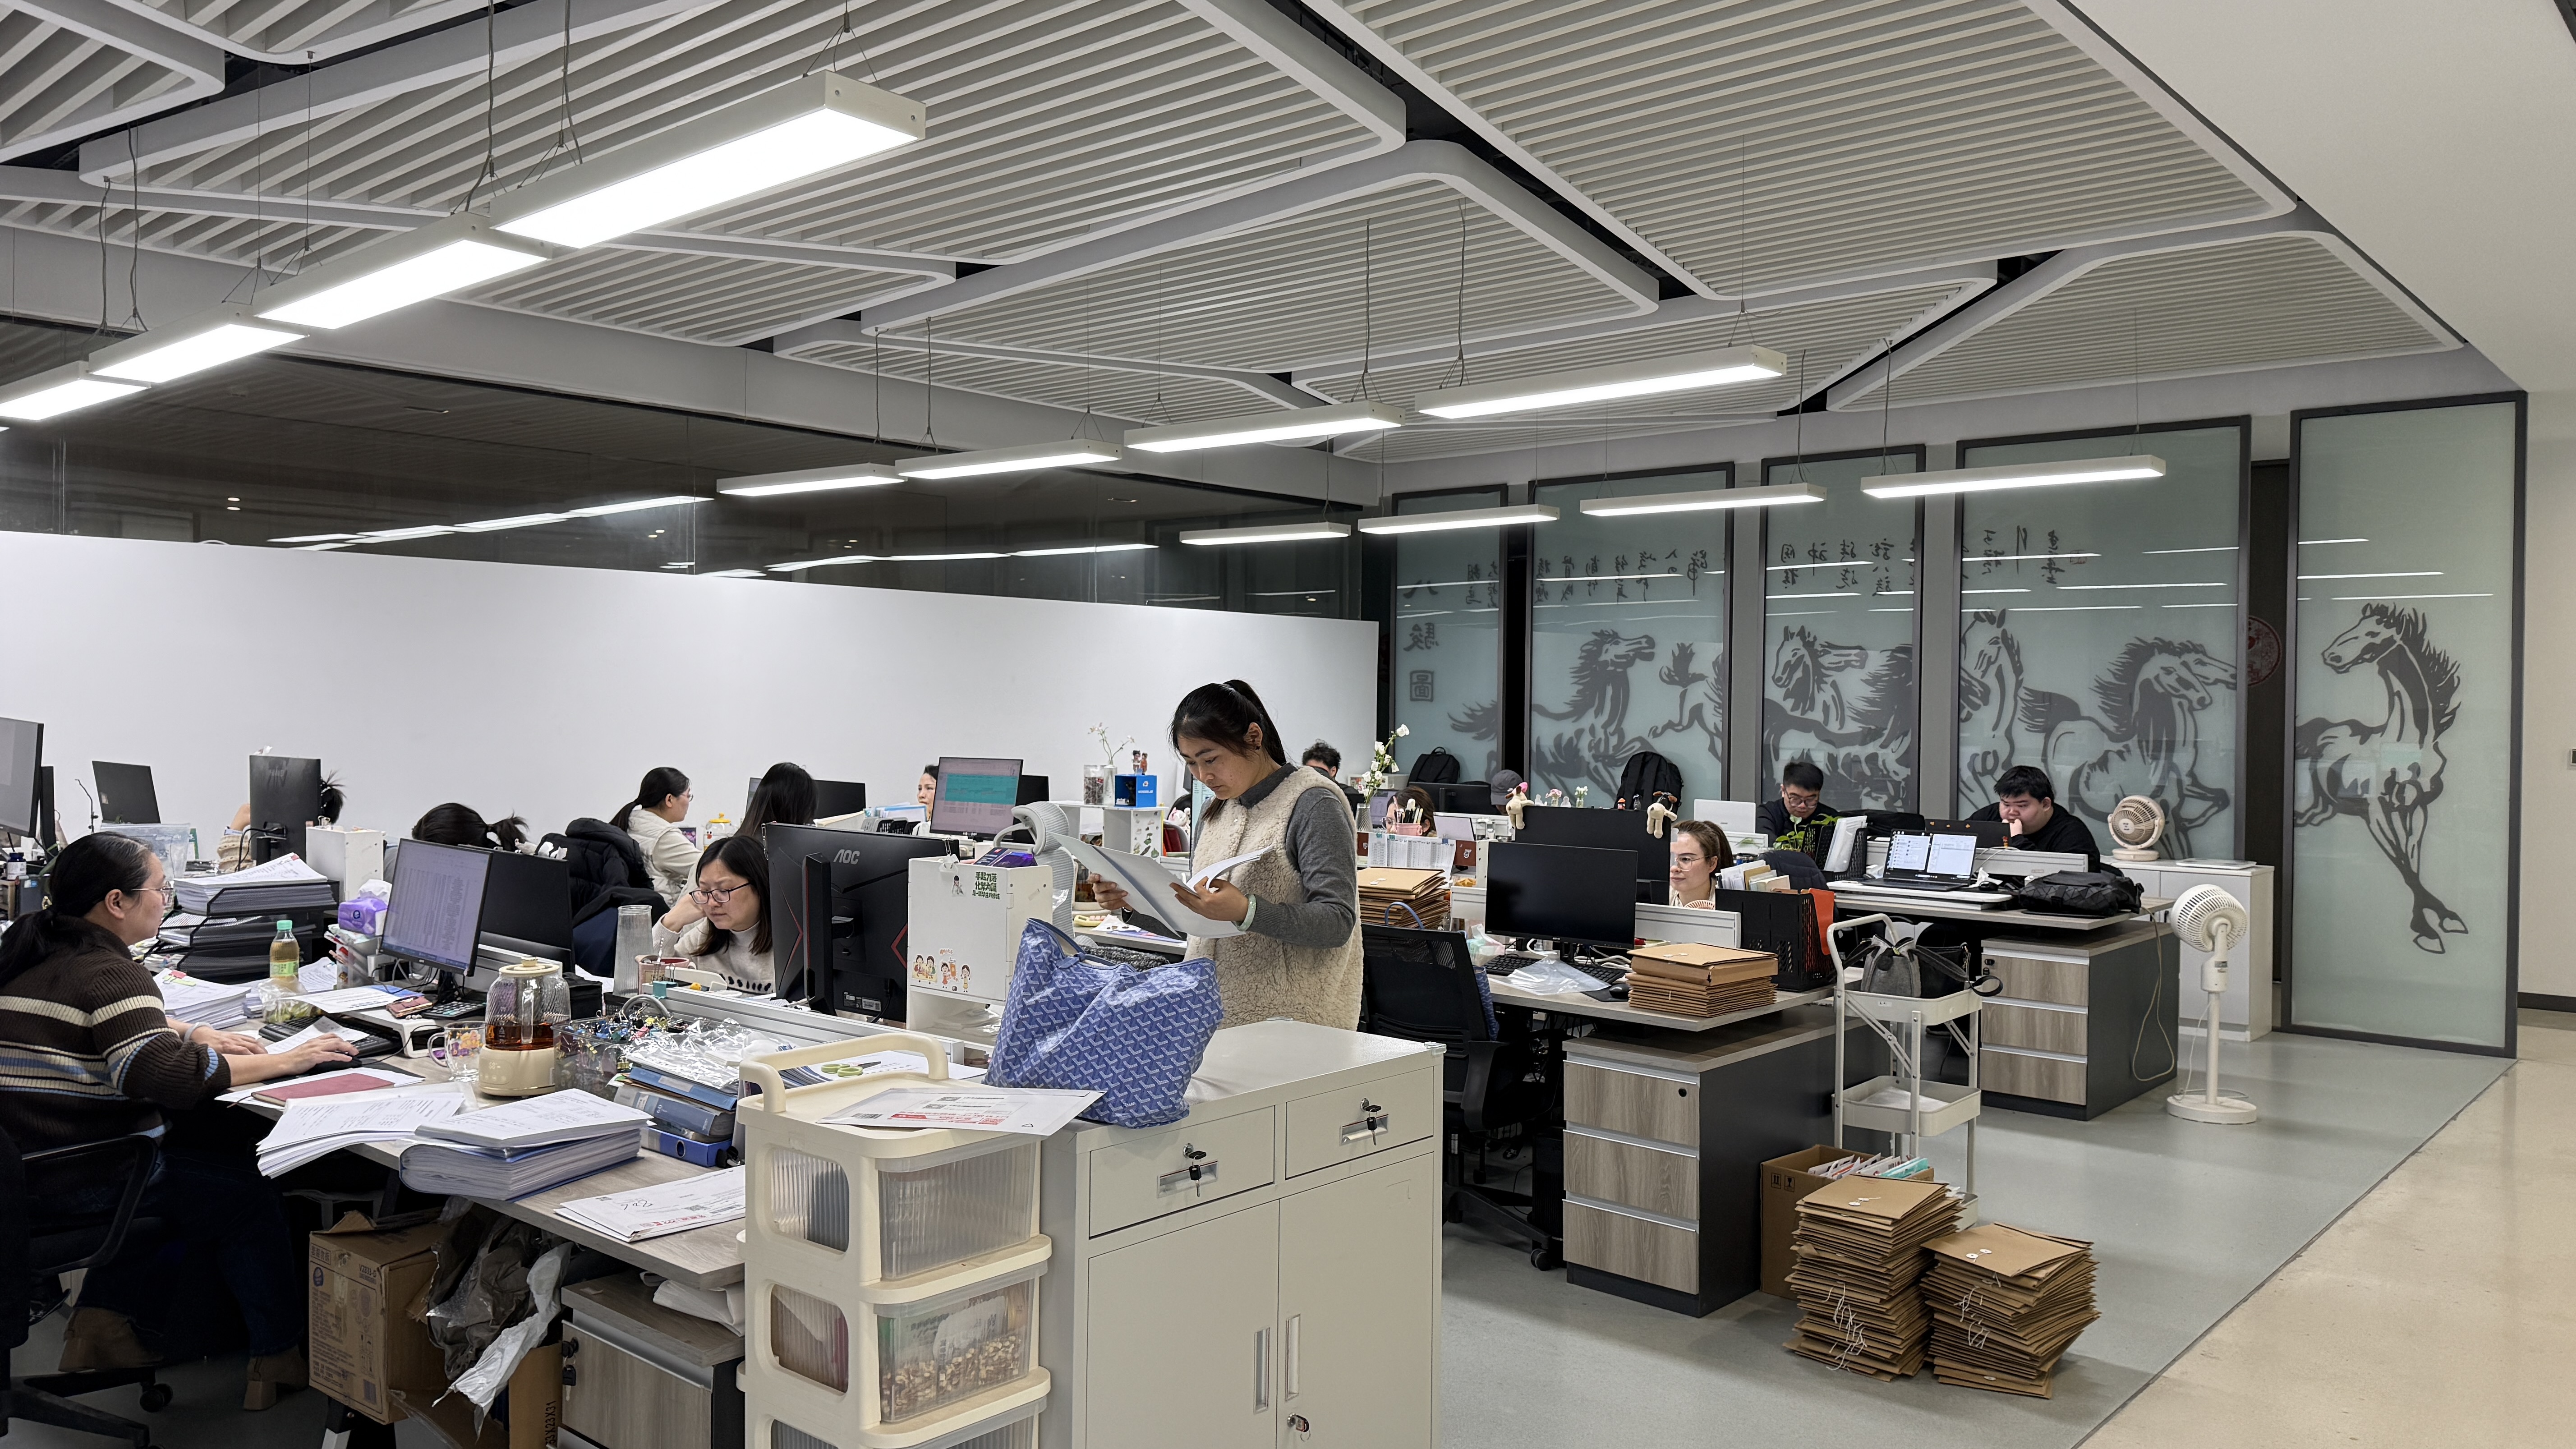
其次,专业团队是服务品质的保障。 中鸿认证的核心团队,由多位曾在外资认证机构担任审核老师的行业专家领衔,他们不仅熟悉国际标准的最新动态,更具备丰富的审核经验和行业洞察力。同时,团队中还有24位在制造业、IT、服务业等工厂拥有超过10年工作经验的核心成员,他们深谙企业实际运营中的痛点与难点,能精准地将标准要求与企业实际相结合,提出切实可行的整改方案,而非生搬硬套。此外,7位拥有硕士或博士学位的专业人才,为认证服务的专业性和技术深度提供了有力支撑。这样一支专家+实战+学术的复合型团队,确保了认证审核的精准性和高效率。
再者,高效流程为客户创造价值。 依托经验丰富的团队,中鸿认证优化了从资料审核、现场审核到证书发放的全流程,避免了冗余环节,大幅缩短了认证周期。他们深知,对于企业来说,时间就是成本,早一天拿到认证,就能早一天参与市场竞争。同时,专业的审核员能精准把控审核重点,提前发现并协助企业解决潜在问题,有效提高一次性通过率,避免企业因反复整改而浪费时间和资源。
最后,服务理念贯穿始终。 中鸿认证始终秉持公正、诚信、务实、创新的企业宗旨,将诚信经营、公正审核作为服务生命线,坚决杜绝虚假认证和违规操作。他们不仅关注拿证这一结果,更关注体系运行这一过程。在审核中,会帮助企业识别信息,建立有效的控制措施,并引导企业将体系融入日常管理,真正实现以认证促管理,以管理促发展的目标。截至目前,中鸿认证已为超过5000家企业提供了认证服务,每一份证书背后,都是专业与信任的见证。
您的信息安全,值得更专业的守护
在信息安全日益成为企业生命线的今天,选择一家正规、专业、可靠的ISO27001认证公司,是您企业发展的明智之选。中鸿认证(江苏)有限公司, 手机:13913844442 作为经国家认监委批准认可的本地化专业认证机构,凭借其权威的资质、实力雄厚的专家团队、高效透明的服务流程以及以客户为中心的深度服务理念,能够为您提供从体系建立、文件编写、内部审核到最终认证的全方位支持。
我们深知,每一家企业的信息安全需求都是独特的。因此,我们提供免费的前期诊断和方案定制服务,深入了解您的业务模式、风险状况和认证目标,为您量身打造最适合的认证路径。无论是初次申请,还是体系换版升级,我们都能为您提供专业、高效的指导。
选择中鸿认证,就是选择一份安心与保障。 我们不仅帮助您获得一张国家认可的权威证书,更致力于帮助您构建一套真正能落地、能持续运行的信息安全管理体系,让您的企业在数字化转型的道路上,行稳致远,无惧风险。欢迎您预约咨询,或亲临我们位于南京的办公地点,与我们的专业顾问面对面沟通,共同探讨您的信息安全升级之道。